هکرها
-
هکرها ۸ ترابایت داده های یک شرکت پزشکی را سرقت کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، یک گروه هکری که عامل حمله سایبری به شرکت «یونایتدهلث» تلقی می شد، در سایت خود در وب تاریک بیانیه ای منتشر و سریع آن را پاک کرد. این گروه اعلام کرد میلیون ها سوابق حساس از جمله اطلاعات بیمه پزشکی و سلامتی را از شرکت سرقت کرده است. طبق اسکرین شات هایی از بیانیه گروه هکری Blackcat یا ALPHV در وب تاریک، این گروه اعلام کرد ۸ ترابایت داده از شرکت یونایتدهلث سرقت کرده است. شرکت مذکور که مرکز نشتی اطلاعات واحد Change Healthcare آن است، نیز اعلام کرده از بیانیه گروه هکری مطلع و مشغول بررسی آن است. گروه هکری مذکور داده ها را از شرکای یونایتدهلث از جمله Medicare، آژانس سلامت پزشکی ارتش، CVS Health و موسسات دیگر سرقت کرده است. البته هکرها بدون هیچ توضیحی به سرعت بیانیه خود را حذف کردند. برت کالو یکی از تحلیلگران تشرکت امنیت سایبری Emsisoft اعلام کرد... -
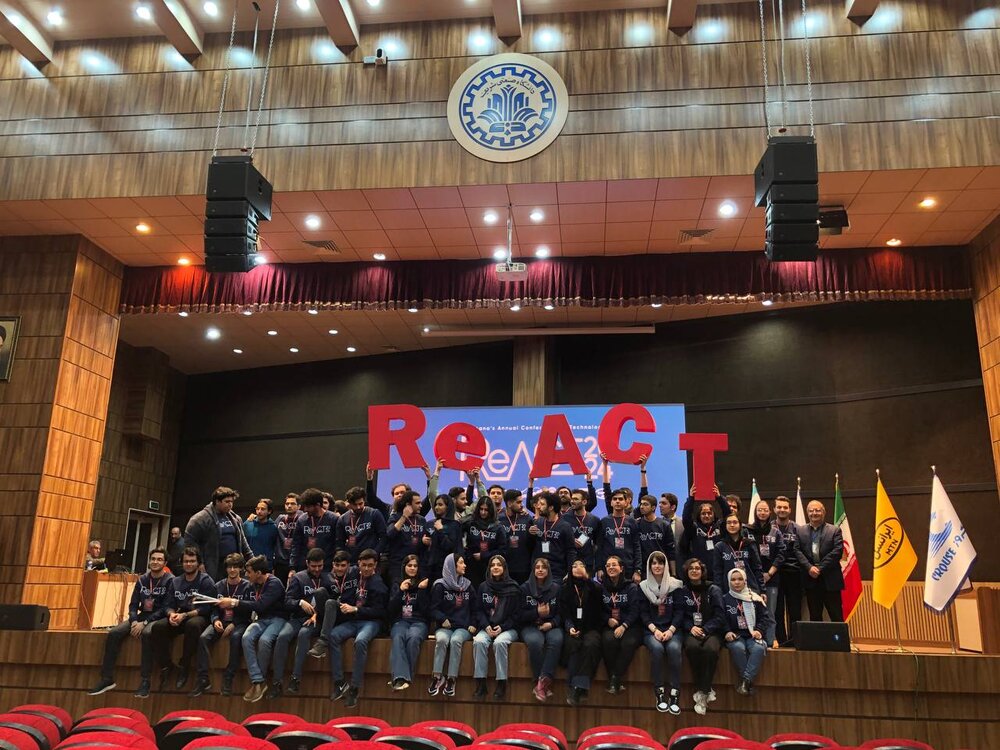
از هشدار دربارۀ هوش مصنوعی تا گلایه از هکرهای اسنپ فود!
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
درحالیکه در ریاکت ۲۰۲۴ به بررسی مزایای استفاده از هوش مصنوعی در حوزههای مختلف همچون پزشکی پرداخته شد، در بخشی از روز سوم این رویداد هشدارهایی هم البته درخصوص این فناوری داده و از هکرهایی که شرکت اسنپ فود را مورد حمله قرار داده بودند، گلایه شد! به گزارش ایسنا، آخرین روز از رویداد ریاکت ۲۰۲۴ که به مدت سه روز توسط دانشکدۀ مهندسی برق دانشگاه صنعتی شریف برپا و میزبان استادان، دانشجویان و پژوهشگران گوناگونی از سراسر ایران و جهان شد، در روز جمعه (۲۷ بهمنماه ۱۴۰۲) در دانشکدۀ مدیریت و اقتصاد این دانشگاه برگزار شد. در نخستین بخش از روز سوم رویداد، پورنگ ابوالمعصومی، استاد دانشگاه British Columbia کانادا که بهعنوان پژوهشگر برتر بینالمللی در حوزههای تصویربرداری پزشکی و یادگیری ماشین شناخته شده، با موضوع "Towards accessible healthcare with AI-enabled point of care ultrasound" به... -

سوءاستفاده هکرها از ابزارهای تبلیغاتی برای فریب کاربران
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
مجرمان سایبری از ابزارهای تبلیغاتی استفاده میکنند تا کلاهبرداریهای خود را تا حد امکان، قابل کلیک کنند. به گزارش ایسنا، محققان امنیتی شرکت HP در یافتههایی که روز پنجشنبه منتشر شد، اعلام کردند در نوع جدیدی از تاکتیک فیشینگ ایمیل، هکرها پیوستهای PDF مخرب حاوی یک لینک را ارسال میکنند که از طریق یک شبکه تبلیغاتی ثبت شده است. با کلیک گیرندگان ایمیل روی لینکی که هکرها از آن برای جمع آوری، تجزیه و تحلیل تعداد کلیکهایی که پیامهایشان جذب میکند، استفاده میکنند، کاربران به سمت نوعی بدافزار به نام DarkGate هدایت می شوند. ابزارهای تبلیغاتی به هکرها این امکان را می دهد که به طور موثرتری، از شناسایی شدن اجتناب کنند و مهمتر از همه، میزان موفقیت عملیات کلاهبرداری آنها را به همان روشی که وب سایتهای قانونی، ترافیک اینترنتی خود را تجزیه و تحلیل میکنند، اندازه گیری میکند. به گفته محققان، از... -

اسناد ناوگان پنجم نیروی دریایی آمریکا به دست هکرها افتاد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
یک گروه هکری بحرینی عصر امروز (یکشنبه) از هک آرشیو اسناد محرمانه ناوگان پنجم نیروی دریایی آمریکا خبر دادند. به گزارش ایسنا، گروه هکری بحرینی «فریق الطوفان» امروز در بیانیهای در شبکههای اجتماعی اعلام کرد که آرشیو اسناد ناوگان پنجم نیروی دریایی آمریکا را هک کرده و به صدها سند مهم دست یافته است. اسنادی که به دست این گروه هکری بحرینی افتاده است شامل صدها تصاویر از داخل پایگاه آمریکا و نقشههای تفصیلی آن در منطقه «الجفیر» در نزدیکی منامه است. در بیانیه این تیم هکری آمده است که این عملیات در حمایت از ملت فلسطین و مقاومت در فلسطین، یمن، لبنان و عراق انجام شد. فریق الطوفان همچنین اعلام کرد که بخشی از اسناد به دست آمده را در اختیار گروههای مقاومت عراق، یمن، بحرین و لبنان قرار میدهد. مقر فرماندهی ناوگان پنجم نیروی دریای آمریکا در بحرین قرار دارد. انتهای پیام 
-
درآمد هکرها از «باج افزارها» از یک میلیارد دلار گذشت
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از پی سی گیمر، طبق گزارش Chainalysis، یک شرکت تحلیل داده بلاکچین با توجه به آنکه بیشتر اوقات باج ها به شکل رمز ارز پرداخت می شوند، هکرها در سال ۲۰۲۳ میلادی با حملات باج افزاری بیش از ۱.۱ میلیارد دلار اخاذی کرده اند. چنین خبری در حالی منتشر می شود که در ۲۰۲۲ میلادی پرداخت های مربوط به باج افزارها کاهش یافته بود. تخمین زده می شود در سال ۲۰۲۲ میلادی ۵۶۷ میلیون دلار باج پرداخت شده بود که نسبت به ۹۸۳ میلیون دلار در ۲۰۲۱ میلادی کمتر بود. در گزارش مذکور یکی از دلایل اصلی کاهش پرداخت باج در ۲۰۲۲ میلادی و ظهور دوباره باج افزار در ۲۰۲۳ میلادی، روند جنگ در اوکراین بوده است. به بیان ساده تر این شرکت مدعی است هکرها از درآمدزایی برای خود، به نفع حملات با انگیزه سیاسی در حمایت از رژیم روسیه منحرف شدند. یکی دیگر از دلایل این امر، نفوذ اف بی آی به گروه باج افزاری Hive... -

نفوذ ۵ ساله هکرهای چینی در شبکههای آمریکا
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
گروه هکری تحت حمایت دولت چین موسوم به وُلت تایفون (Volt Typhoon)، حداقل پنج سال است که در شبکههای برخی از صنایع مهم، حضور دارد. به گزارش ایسنا، بر اساس گزارش مشاوره امنیت سایبری مشترک که توسط آمریکا و متحدانش شامل استرالیا، کانادا، انگلیس و نیوزلند در روز چهارشنبه منتشر شد، محیط های تحت نفوذ در قاره آمریکا و مناطق دیگر از جمله گوام هستند. این گزارش یک هفته پس از آن منتشر شد که مقامات آمریکایی از عملیاتی خبر دادند که هدف آن، برهم زدن فعالیت گروه وُلت تایفون از طریق حذف بدافزار از هزاران دستگاه متصل به اینترنت بود که این گروه برای دسترسی به شبکههای بخشهای حیاتی اقتصاد به کنترل خود درآورده بود. ارتباطات، انرژی، حمل و نقل و سیستمهای آب، از جمله بخشهایی هستند که هدف نفوذ این گروه قرار گرفته بودند. بر اساس گزارش بلومبرگ، کریستوفر رای، رئیس افبیآی، هفته گذشته در سخنرانی خود در... -

ویدیو/ بازگشت دوباره هکرهای SolarWinds
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
احتمالاً آدرس را اشتباه تایپ کردهاید. شما به طور خودکار به صفحهٔ اول هدایت خواهید شد. برای دسترسی سریعتر بر روی خانه یا جستجو کلیک کنید. -
ویدیو/ حمله گسترده هکرهای روسی به مایکروسافت
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
احتمالاً آدرس را اشتباه تایپ کردهاید. شما به طور خودکار به صفحهٔ اول هدایت خواهید شد. برای دسترسی سریعتر بر روی خانه یا جستجو کلیک کنید. -

مایکروسافت مدعی جاسوسی هکرهای روسی شد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
مایکروسافت اعلام کرد یک گروه هک تحت حمایت دولت روسیه، در ۱۲ ژانویه به سیستمهای این شرکت رخنه کرده و بعضی از ایمیلها و اسناد حسابهای کارمندان این شرکت را به سرقت برده است. به گزارش ایسنا، این غول نرم افزاری آمریکایی روز جمعه اعلام کرد این گروه روسی توانست به درصد بسیار کمی از حسابهای ایمیل شرکتی مایکروسافت، از جمله اعضای تیم مدیریت ارشد و کارمندان در زمینه امنیت سایبری، حقوقی و امور دیگر، دسترسی پیدا کند. تیم تحقیقاتی تهدیدات مایکروسافت، به طور معمول در خصوص هکرهای تحت حمایت دولتی مانند گروه «میدنایت بلیزارد» روسیه که به گفته آنها، مسئول رخنه اخیر است، تحقیق میکند. این شرکت اعلام کرد تحقیقاتش در خصوص این نفوذ، نشان میدهد که هکرها در ابتدا مایکروسافت را هدف قرار دادهاند تا بدانند غول فناوری درباره عملکرد آنها چه میداند. مایکروسافت اعلام کرد هکرها با استفاده از یک تکنیک... -
هکرها اسناد مایکروسافت را به سرقت بردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، طبق اعلام شرکت، این گروه هکری توانست به درصد اندکی از حساب های ایمیل شرکتی مایکروسافت ازجمله تیم مدیریت ارشد و کارمندان بخش های امنیت سایبری، حقوقی و غیره دست یابد. تیم جستجوی تهدید مایکروسافت به طور مرتب هکرهای دولتی مانند گروه روسی «میدنایت بلیزارد» را بررسی می کند. این شرکت مدعی است گروه مذکور حمله سایبری را انجام داده است. شرکت آمریکایی اعلام کرده تحقیق درباره نشتی اطلاعات نشان می دهد هکرهایی در اصل مایکروسافت را هدف گرفته بودند تا متوجه شوند این شرکت درباره فعالیت های آنان چه می داند. به گفته مایکروسافت هکرها از نوامبر ۲۰۲۳ میلادی از روش «اسپری کردن رمز عبور»(password spray attack) استفاده کردند تا به پلتفرم مایکروسافت نفوذ کنند. حمله اسپری کردن رمز عبور نوعی حمله سایبری است که در آن مجرم سایبری سعی می کند با استفاده از لیستی از... -

کشف راه جدید هکرها برای نفوذ به حسابهای گوگل
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
محققان امنیتی، راهی را کشف کردهاند که به مجرمان سایبری اجازه میدهد بدون نیاز به رمز عبور، به حسابهای گوگل افراد دسترسی پیدا کنند. به گزارش ایسنا، تحلیل و بررسی شرکت امنیتی CloudSEK نشان داد که شکل خطرناکی از بدافزار، از کوکیهای شخص ثالث برای دسترسی غیرمجاز به دادههای خصوصی افراد استفاده میکند و در حال حاضر، توسط گروههای هکری فعالانه آزمایش میشود. این راه نفوذ برای اولین بار در اکتبر سال ۲۰۲۳ فاش شد و یک هکر، در کانالی در اپلیکیشن پیامرسانی تلگرام، پستی درباره آن منتشر کرد. در این پست اشاره شده بود که چگونه حسابها میتوانند از طریق آسیبپذیری مربوط به کوکیها که توسط وبسایتها و مرورگرها برای ردیابی کاربران و افزایش کارایی و قابلیت استفاده آنها استفاده میشود، به خطر بیافتند. کوکیهای احراز هویت گوگل، به کاربران اجازه میدهند بدون نیاز به وارد کردن دائمی جزئیات ورود به... -
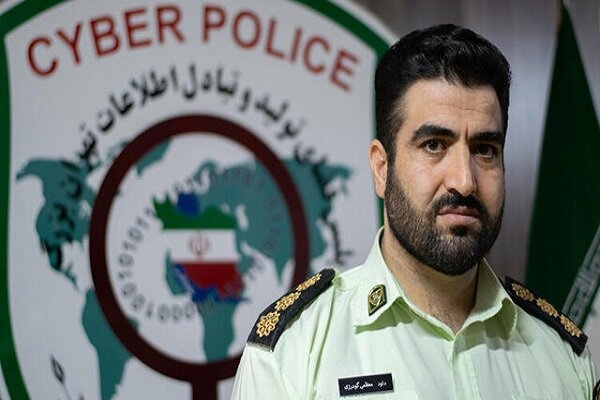
هشدار به شهروندان؛ مراقب هکرها باشید
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبر آنی، سرهنگ داوود معظمی گودرزی، اظهار داشت در روزهای گذشته تعداد پروندههای تشکیلی در زمینه هک و دسترسی غیرمجاز در پایتخت افزایش داشته و در این مدت کاربران بسیاری قربانی این موضوع شدهاند. وی افزود: این شیادان اینترنتی ترفندهای مختلفی برای انجام اقدامات مجرمانه خود دارند، از مرسوم ترین آنها میتوان به ارسال لینکهای آلوده و ترغیب افراد به کلیک کردن بر روی آن و نصب بدافزار بدون اطلاع آنها اشاره کرد که در نهایت منجر به دسترسی غیرمجاز به شبکههای اجتماعی قربانیان میشود. سرهنگ معظمی گودرزی با تشریح ماده ۱ قانون جرایم رایانهای ادامه داد: «هر کس به طور غیرمجاز به دادهها یا سامانههای رایانهای یا مخابراتی که به وسیله تدابیر امنیتی حفاظت شده است دسترسی یابد، به حبس از نود و یک روز تا یک سال یا جزای نقدی از ۰۰۰ /۰۰۰ /۲۰ تا ۰۰۰ /۰۰۰ /۸۰ ریال یا هر دو مجازات محکوم...
Warning: Undefined array key "term" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 28
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 28
دوستان ما