هکرها
-
شرکت انگلیسی دادههای مشتریانش را به هکرها داد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، سخنگوی این شرکت در بیانیه ای اعلام کرد: ما به محض ردیابی به سرعت آدرس را مسدود کردیم و به آژانس دولتی مرتبط و همچنین سازمان های مجری قانون، حفاظت از داده و رگولاتورهای مالی اطلاع دادیم. سیستم های رولت و سرمایه های مشتریان تحت تاثیر این رویداد قرار نگرفته اند. البته این سخنگو اطلاعات دیگری از جمله تعداد افرادی که تحت تاثیر این حمله قرار گرفته اند، را اعلام نکرد. داده های به خطر افتاده شامل تاریخ تولد مشتریان، آدرس پستی و آدرس ایمیل و شماره موبایل آنها در کنار کپی اسناد هویتی شان از جمله پاسپورت و گواهینامه رانندگی است. رولت یکی از موفق ترین شرکت های فناوری مالی اتحادیه اروپا به حساب می آید که هیچ شعبه فیزیکی ندارد. -
حمله هکرهای ایرانی به چند زیرساخت آمریکا
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از بیزینس تایمز، مقامات آمریکایی مدعی شده اند این تلاش ها موفقیت آمیز نبوده اند اما نشان دهنده قدرت ایران برای انتقام گیری از آمریکا فراتر از خاورمیانه هستند. آژانس امنیت سایبری و امنیت زیرساخت آمریکا(CISA)همراه چهار مقام فدرال در ماه جولای هشدار دادند هکرهای مرتبط با ایران سعی در نفوذ به دستگاه های متصل به اینترنتی دارند که برای مدیریت زیرساخت های حیاتی به کار می رود. این آژانس در یک توصیه نامه در ماه گذشته از اپراتورهای زیرساخت خواست دفاع سایبری شان را تقویت کند. این هشدار در زمانی صادر شده که تنش ها بین واشنگتن و تهران شدت گرفته است. -
نفوذ هکرهای چینی به ناسا و سنای آمریکا ردیابی شد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، وزارت دادگستری در بیانیه ای اعلام کرد دامنه های مورد استفاده دو پلتفرم هک به نام های QScan وQTRouter را که در بخشی از این کمپین هک استفاده می شده، توقیف کرده است. یک استشهادنامه، وزارت انرژی، وزارت بهداشت و خدمات انسانی، موسسه ملی بهداشت و چهار شرکت دیگر در آمریکا و کره جنوبی را به عنوان قربانیان هک شناسایی کرده است. سفارت چین در واشنگتن به این اظهارات واکنش نشان نداد. وزارت دادگستری آمریکا اعلام کرد پلتفرم ها توسط یک شرکت چینی به نام «نانجیانگ شینجویی نتورک تکنولوژی» اداره می شدند که مشتریان آن شامل نهاد اطلاعاتی غیرنظامی چین، یعنی «وزارت امنیت دولتی»، و ارتش آن، یعنی «ارتش آزادیبخش خلق» هستند. این شرکت به درخواست ها برای اظهار نظر پاسخی نداده است. در استشهادنامه مذکور آمده هکرها حداقل از سال ۲۰۱۸ میلادی از ابزارهای ابداعی خودشان برای... -
حمله هکرهای ایرانی یک واحد تولید برق را در انگلیس تعطیل کرد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از ایندپندنت، کارشناسان ادعا می کنند این رویداد که ماه گذشته رخ داد، نخستین حمله هکرهای منسوب به ایران است که به تعطیلی این نوع تاسیسات در انگلیس منجر شده است. منابع آگاه نام واحد را فاش نکرده اند اما به نظر می رسد یک تولید کننده انرژی مقیاس کوچک تحت تاثیر حمله سایبری قرار گرفته و هیچ خطری برای شبکه وسیع تر برق نداشته است. تصور می شود رویداد هک مذکور به مرکز ملی امنیت سایبری انگلیس(NCSC) گزارش شده که وظیفه آن پاسخگویی به رویدادهای سایبری جدی است که سازمان های انگلیسی را تحت تاثیر قرار می دهد. دولت این کشور نیز یادداشت هایی برای شرکت های تولید برق ارسال کرده و توصیه هایی به کسب و کارها انجام داده است. ریچارد هورن رئیس NCSC هشدار داده بیشتر حملات سایبری بزرگ در انگلیس توسط کشورهای متخاصم از جمله چین، ایران و روسیه انجام شده است. او اعلام کرد این... 
-
هکرهای کره شمالی هوش مصنوعی را برای حمله سایبری توسعه می دهند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، شرکت امنیت سایبری «Genians» در کره جنوبی شواهدی یافته که نشان می دهد گروه هکری «کیمسوکی» که با کره شمالی مرتبط است، ابزارهایی برای فعالسازی و مدیریت مدل های هوش مصنوعی از جمله Ollama، GPT۴All و Msty در کنار فناوری جستوجو در اسناد که با نام «تولید تقویتشده با بازیابی» (Retrieval-Augmented Generation یا RAG) شناخته میشود، تنظیم کرده است. RAG به روشی در هوش مصنوعی اشاره دارد که مدل ابتدا اطلاعات مرتبط را از اسناد یا منابع داده بازیابی میکند و سپس با استفاده از آن اطلاعات، پاسخ تولید میکند. به گفته این شرکت کره ای، ابزارهای مذکور به اپراتورها امکان می دهند اسناد را بدون ارسال اطلاعات حساس به سرویس های هوش مصنوعی خارجی پردازش کنند. Genians همچنین چهارچوب های توسعه عامل هوش مصنوعی، نرم افزار تبدیل سخن به متن و Cursor یک ابزار کد نویسی مبتنی... -
هکرها با تماس تلفنی شرکتهای مالی را هک کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از تک کرانچ، هدف این حملات، سرقت اطلاعات حساس و سپس اخاذی از قربانیان با تهدید به انتشار این دادهها است. گوگل نام قربانیان را فاش نکرد، اما خبرگزاری رویترز گزارش داد میان آنها شرکتهای بزرگ سرمایهگذاری خصوصی مانند Apollo Global Management، Bain Capital، Blackstone، Bridgewater Associates، CME Group، KKR، Moody’s و TPG قرار دارند. به گفته گوگل، این گروههای هکری که با نامهای Falcon، Helix، Pink و Redact شناخته میشوند، برای نفوذ به این شرکتها از روشی قدیمی استفاده میکنند. آنها با تلفن همراه شخصی کارکنان تماس میگیرند و خود را همکار یا کارمند بخش پشتیبانی فناوری اطلاعات معرفی و سپس تلاش میکنند قربانیان را فریب دهند تا نام کاربری، رمز عبور و کدهای احراز هویت چندمرحلهای (MFA) خود را در وبسایتهای جعلی وارد کنند. این روش با عنوان فیشینگ صوتی... -

نفوذ هکرهای حنظله به زیرساخت ارتباطی ویسکانسین آمریکا
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
گروه هکری «حنظله» اعلام کرد در واکنش به اقدامات اخیر آمریکا در منطقه، زیرساخت اصلی شرکت اینترنتی SupraNet Communications در ایالت ویسکانسین را هدف حملهٔ سایبری قرار داده است. به گزارش سرویس بین الملل خبرآنی؛ گروه هکری «حنظله» اعلام کرد در واکنش به اقدامات اخیر آمریکا در منطقه، زیرساخت اصلی شرکت اینترنتی SupraNet Communications در شهر مدیسن ایالت ویسکانسین را هدف حملهٔ سایبری قرار داده است. بر اساس ادعای این گروه، این حمله موجب اختلال گسترده در خدمات اینترنتی شده و هزاران کسبوکار، شرکت، شبکههای دولتی و مراکز شهری با قطعی یا اختلال ارتباطی مواجه شدهاند. حنظله این عملیات را «پاسخی به اقدامات تحریکآمیز آمریکا» توصیف کرده و مدعی شده است که این حمله، آسیبپذیری زیرساختهای سایبری ایالات متحده را آشکار کرده است. این... -

هشدار مایکروسافت درباره حمله هکرها به کاربران ویندوز و آفیس
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
مایکروسافت اصلاحاتی را برای آسیبپذیریهای امنیتی در ویندوز و آفیس که هکرها به طور فعال از آنها برای نفوذ به رایانههای کاربران سوءاستفاده میکنند، منتشر کرده است. به گزارش ایسنا، این سوءاستفادهها حملات تککلیکی هستند که در جریان آنها، یک هکر میتواند با حداقل تعامل با کاربر، بدافزار نصب کند یا به رایانه قربانی دسترسی پیدا کند. حداقل دو نقص میتواند با فریب دادن کسی برای کلیک روی یک لینک مخرب در رایانه ویندوزی او مورد سوءاستفاده قرار گیرد. یکی دیگر میتواند منجر به نفوذ در باز کردن یک فایل آفیس مخرب شود. این آسیبپذیریها به عنوان روز صفر شناخته میشوند، زیرا هکرها قبل از اینکه مایکروسافت فرصت رفع آنها را داشته باشد، از این باگها سوءاستفاده میکردند. مایکروسافت اعلام کرد جزئیات نحوه سوءاستفاده از این باگها منتشر شده است و این امر، به طور بالقوه احتمال هک شدن را افزایش میدهد.... -
هکرها داده های بیش از ۲۰۰ شرکت را سرقت کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از تک کرانچ ، شرکت سیلز فورس روز پنج شنبه از وقوع یک نفوذ امنیتی در دادههای برخی از مشتریان خود بدون ذکر نام شرکتهای آسیب دیده خبر داد. این دادهها از طریق اپلیکیشنهای منتشرشده توسط شرکت Gainsight (ارائهدهندهی پلتفرم پشتیبانی مشتری برای شرکتهای دیگر) سرقت شدهاند. آستین لارسن، تحلیلگر ارشد تهدید در گوگل در بیانیه ای اعلام کرد این شرکت از بیش از ۲۰۰ مورد آسیبپذیر احتمالی در سیلز فورس آگاه است. پس از اعلام نفوذ توسط سیلز فورس گروه هکری به نام Scattered Lapsus$ Hunters، که شامل باند ShinyHunters نیز میشود در یک کانال تلگرام مسئولیت این حملات را بر عهده گرفت. این گروه هکری ادعا کرده که مسئول حمله به سونیک ، وال، مال ویر بایتس ، لینکدین ، گیت هاب ، کراود استرایک ، اف ۵، تامسون رویترز، و اتلسیان و ورایزون بوده... -
رقابت هکرها برای ارزیابی امنیت زیرساختهای صنعتی کشور
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
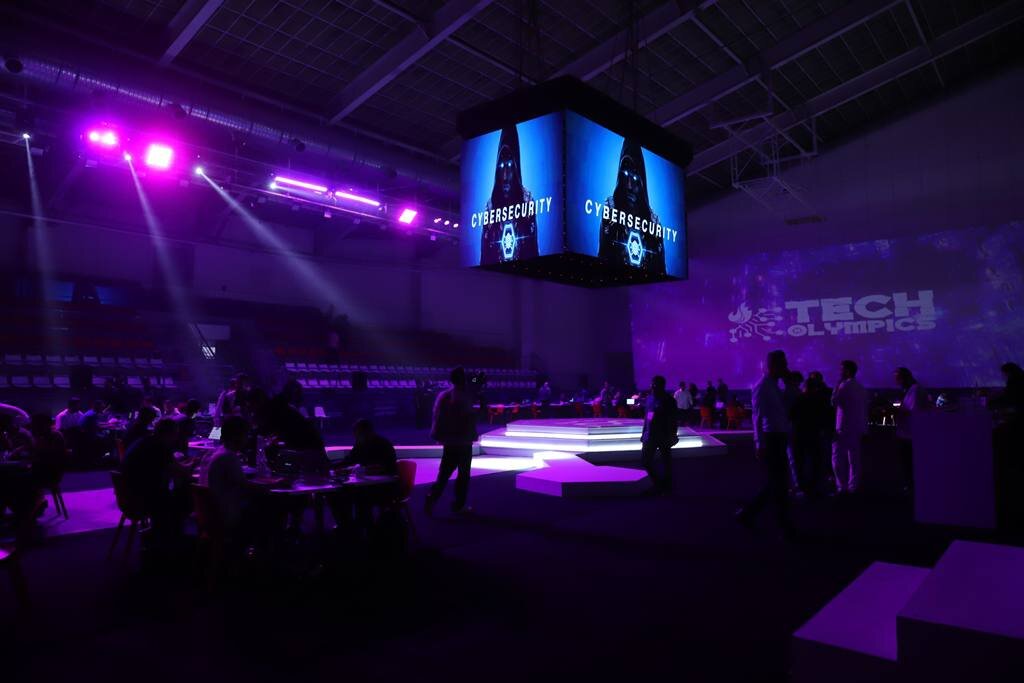
به گزارش خبرنگار خبرآنی، محمدمهدی احمدیان استاد دانشگاه صنعتی امیرکبیر و مسئول تیم داوری مسابقه تست نفوذ سامانههای صنعتی (OT) المپیک فناوری ۲۰۲۵ از برگزاری نخستین دوره این چالش تخصصی در ایران خبر داد. وی با بیان اینکه این رقابت متفاوت از دیگر رویدادهای حوزه امنیت سایبری است، اظهار کرد: در کنار چالشهای سختافزاری و حوزه IT این مسابقه بهطور ویژه بر زیرساختهای صنعتی و بخش OT متمرکز است؛ یعنی حوزههایی مانند صنایع پتروشیمی، پالایش نفت و گاز، فولاد، مس و سایر صنایع حیاتی کشور. به گفته وی تیمهای شرکتکننده باید با رعایت تمامی ملاحظات امنیتی و پروتکلی مسابقه، ارزیابی امنیتی انجام داده و پرچمها (Flags) مبتنی بر آسیبپذیریهای تعریفشده در شبکههای IT و OT را کشف کنند. شناسایی و رفع آسیبپذیریهای حیاتی صنعتی این داور مسابقات خاطرنشان کرد: در صنایع کشور با چالشهای امنیتی جدی... -
روباتی که با هکرها و دزدان خانه مقابله میکند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
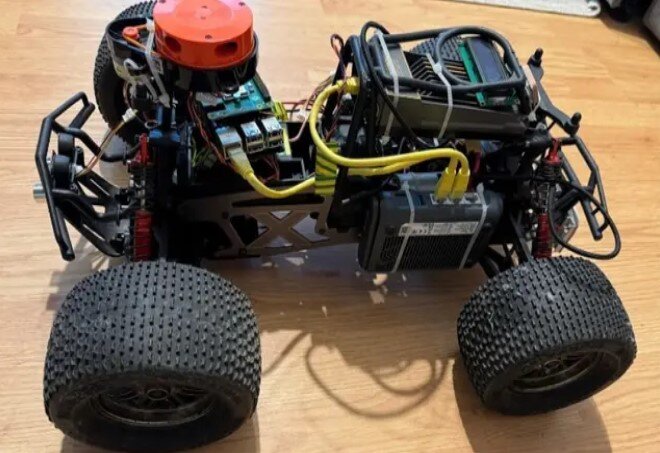
به گزارش پایگاه خبری خبرآنی به نقل از اینترستینگ انجینرینگ، ابزار مذکور به این ترتیب سیستم دفاع دوگانه ای ارائه می کند که مرزهای بین امنیت سایبری و روباتیک را از بین می برد. این روبات که آرگوس نام گرفته یک پلتفرم متحرک است و برای ردیابی تهدیدهای فیزیکی و سایبری به طور واقعی طراحی شده است. آرگوس برخلاف سیستم های امنیتی معمول که حوزه های گفته شده را به طور جداگانه تحت نظر می گیرد، آنها را ادغام می کند و قابلیت حس کردن، تحلیل و پاسخگویی به نشت اطلاعات در سراسر شبکه ها و محیط ها را به طور همزمان فراهم می کند. این روبات بینایی رایانشی مبتنی بر هوش مصنوعی، ردیابی صوت و رصد نفوذ به شبکه را ترکیب می کند و در مرحله بعد از مدل های یادگیری عمیق برای شناسایی فعالیت های مشکوک مانند پرسنل غیر مجاز، اسلحه یا صداهای عجیب استفاده و همزمان ترافیک دیجیتال را برای ردیابی هرگونه رویدادغیر معمول رصد می کند.... -
روش جدید هکرها برای دسترسی به جی میل آشکار شد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از فوربس، این امر همچنین به معنای افزایش ایمیلهای «ممنوعیت ورود مشکوک» به حساب کاربر ی است. در حقیقت این ایمیل ها هشدار گوگل مبنی بر آن است که اخیرا تلاشی برای دسترسی به حساب فرد را مسدود کرده است. اکنون مهاجمان می دانند که کاربران جی میل هشدارهای امنیتی دریافت می کنند و از این روش برای انجام حملات خود استفاده می کنند. گاهی اوقات هکرها سعی در کپی ایمیل «ممنوعیت ورود مشکوک» می کنند تا اطلاعات حساب دیگران را بدزدند. این امر به هکرها امکان دسترسی به حسابهای کاربری را میدهد. اگر فرد ایمیل هشدار گوگل را دریافت کند، نباید روی لینک یا دکمه ای داخل آن کلیک کند. در عوض باید به حساب کاربری گوگل خود برود و در قسمت چپ پنل ناوبری روی گزینه امنیت و در مرحله بعد روی پنل رویدادهای امنیتی خیر کلیک و این بخش را بررسی کند. اگر هرگونه رویدادی نگران کننده باشد که زمان... -
مایکروسافت بستر نفوذ هکرها به آژانس های دولتی و کسب وکارها شد
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش خبرگزرای مهر به نقل از رویترز، همچنین این شرکت به مشتریانش توصیه کرد به روزرسانی ها را به سرعت اجرا کنند. اف بی آی نیز اعلام کرد از این حملات آگاه و مشغول همکاری نزدیک با شرکای فدرال و بخش خصوصی در این زمینه است اما از ارائه توضیحات بیشتر خودداری کرد. مایکروسافت در هشداری اعلام کرد این شکاف ها فقط در سرور های SharePoint وجود دارد که داخل سازمان ها به کار می روند. طبق اطلاعات موجود Share Point Online درمایکروسات ۳۶۵ که در ابر رایانشی قرار دارد، هدف حملات قرار نگرفته است. سخنگوی این شرکت آمریکایی در این باره گفت: ما از نزدیک با سازمان های CISA، فرماندهی سایبری وزارت دفاع آمریکا( DOD Cyber Defense Command ) و شرکای امنیت سایبری کلیدی در سراسر جهان همکاری می کنیم. این شرکت در ادامه بیانیه خود افزود آپدیت های امنیتی صادر کرده و از مشتریان خواست آنها را به سرعت نصب کنند.... -
هکرهای ایرانی متخصصان فناوری رژیم صهیونیستی را به دام انداختند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از «هکر نیوز»، موسسه «چک پوینت» در گزارشی در همین زمینه نوشت: در برخی از این کمپین ها، مهاجمانی که خود را دستیاران فرضی مدیران فناوری یا محققان معرفی میکردند، از طریق ایمیل و پیامهای واتساپ به متخصصان فناوری و امنیت سایبری رژیم صهیونیستی نزدیک میشدند. عاملان تهدید، قربانیانی را که با آنها در ارتباط بودند به صفحات ورود جعلی Gmail یا دعوتنامههای Google Meet هدایت میکردند. این موسسه امنیت سایبری فعالیت های مذکور را به یک خوشه تهدید به نام «Educated Manticore» نسبت داده که با گروه APT۳۵ و زیرشاخه آن (APT۴۲) همپوشانی دارد. این گروه با نامهای دیگر مانند CALANQUE، Charming Kitten، CharmingCypress، Cobalt Illusion، ITG۱۸، Magic Hound، Mint Sandstorm (نام پیشین: Phosphorus)، Newscaster، TA۴۵۳ و Yellow Garuda نیز شناخته میشود. این گروه تهدید... -
هکرهای نوجوان اطلاعات مشتریان شرکت هواپیمایی را سرقت کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از ایندپندنت، این شرکت هواپیمای استرالیایی جزئیات وقوع حمله سایبری را به اشتراک گذاشت و مشخص شد هکرها با نفوذ به یکی از مراکزپشتیبانی مشتریان آن در پایتخت فیلیپین به داده های مشتریان دسترسی یافته اند. طبق اطلاعات اف بی آی، بیشتر اعضای این گروه هکری که «Scattered Spider» نام دارد، نوجوانانی از انگلیس و آمریکا هستند. آنها در هفته های اخیر و پس از نفوذ به صنایعی مانند مخابرات، مالی، بازی های رایانشی، مهمانداری و خرده فروشی، حملات به شرکت های هواپیمایی را آغاز کردند. کانتاس در یک بیانیه به روزرسانی شده برای مشتریان اعلام کرد اطلاعات مربوط به شماره تماس ها، آدرس ایمیل، تاریخ تولد، جنسیت و در برخی موارد ترجیحات غذایی مشتریان سرقت شده است. این شرکت اعلام کرد هیچ گونه جزئیات پرداخت یا اطلاعات پاسپورتی سرقت نشده و شواهد کنونی نیز نشان دهنده آن است که هیچ یک از... -
هکرها مخزن اطلاعات حساس کاربران مراکشی را فاش کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از آسوشیتدپرس، صندوق تامین اجتماعی پادشاهی آفریقای شمالی حقوق بازنشستگی و مزایای بیمه میلیونها کارگر بخش خصوصی از کارگران خط مونتاژ گرفته تا مدیران شرکتها را مدیریت میکند. این شرکت در بیانیه ای اعلام کرد بررسی های اولیه نشان می دهد که این نشت ناشی از دور زدن سیستم های امنیتی آن توسط هکرها بوده است. آژانس مذکور اعلام نکرده چه کسی را مسئول احتمالی نشتی می داند و از سوی دیگر مدعی است بسیاری از اسناد فاش شده در تلگرام گمراه کننده، نادرست یا ناکامل هستند. برخی از اطلاعات فاش شده مربوط به موضوعات بسیار حساسی در مراکش هستند. میان این اسناد اطلاعات حقوق ماهانه افراد وجود دارد که اگر صحت داشته باشد، نشان دهنده نابرابری وسیعی است که همچنان با وجود توسعه اقتصادی مراکش در این کشور دیده می شود. انبوه داده های فاش شده شامل اطلاعات مالی تایید نشده مدیران ارشد... -
افتا اعلام کرد: قطع دسترسی هکرها به برخی اطلاعات حیاتی کشوری
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از مرکز مدیریت راهبردی افتا، این گروه هکری با نام APT۱۵ موفق شده بودند که در برخی از دستگاهها و سازمانهای دارای زیرساختهای حیاتی کشور، به اطلاعاتی دست یابند. اقدام به موقع متخصصان امنیت سایبری مرکز مدیریت راهبردی افتا و مقابله با نفوذ هکران موجب قطع ارتباط آنان با زیرساختهای حیاتی ایران شده و سامانههای سایبری سازمانهای هدف هکران، پاکسازی و امن سازی شده است. گروه هکری APT۱۵ که نام اصلیش CloudComputating است و همچنین با نامهای دیگری همچون BackdoorDiplomacy,Vixen Panda,Ke۳Chang,NICKEL نیز شناخته میشود، یک گروه تهدید دائمی پیشرفته است که در کمپینهای جاسوسی سایبری پیشرفته دنیا فعالیت دارد و اهداف اصلی آنها شامل سازمانهای دولتی و دیپلماتیک در آمریکای شمالی و جنوبی، آفریقا و خاورمیانه است. این گروه با استفاده از تکنیکهایی همچون: فیشینگ پیشرفته،... -
هکرهای حامی روسیه وزارت خارجه ایتالیا را هک کردند
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش خبر گزاری مهر به نقل از رویترز، یک گروه هکری حامی روسیه به نام Noname۰۵۷ در تلگرام مسئولیت این حمله را پذیریت و اعلام کرد روس هراسان ایتالیا یک پاسخ سایبری به جا دریافت کردند. سخنگوی آژانس امنیت سایبری ایتالیا اعلام کرد حمله مذکور از نوع DDoS بود که احتمالا به یک گروه حامی روسیه مرتبط بوده است. هکرها در چنین حملاتی انبوهی از ترافیک داده را برای فلج کردن وب سایت ارائه می کنند. سخنگوی آژانس مذکور اعلام کرد این سازمان به سرعت به موسسات و شرکت هایی که هدف حمله سایبری قرار گرفته بودند کمک رسانی کرده و تاثیر این حمله در کمتر از ۲ ساعت کاهش یافت. حمله سایبری هیچ اختلالی در پروازهای فرودگاه های لیناته و مالپنسا میلان ایجاد نکرد. هرچند وب سایت های مورد حمله، غیرقابل غیردسترسی بودند، اما اپ های موبایل فرودگاه ها همچنان به فعالیت ادامه دادند. -
سرقت ۱۷ میلیون دلاری هکرها از بانک مرکزی اوگاندا
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
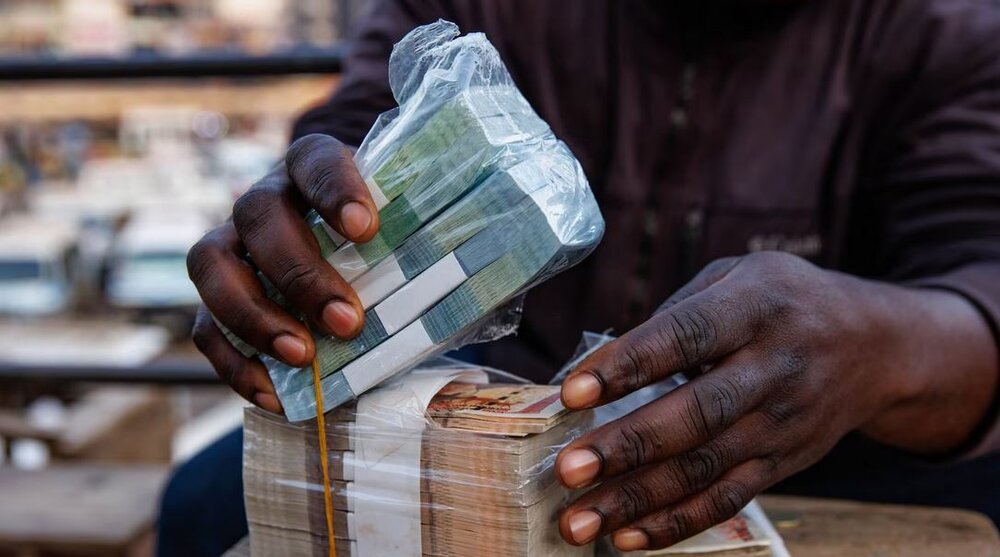
هکرها به سیستمهای بانک مرکزی اوگاندا رخنه کرده و ۶۲ میلیارد شیلینگ (۱۷ میلیون دلار) از حسابهای این بانک مرکزی سرقت کردند. به گزارش ایسنا، روزنامه نیو ویژن، روز پنج شنبه به نقل از منابع آگاه، گزارش کرد حمله به بانک مرکزی اوگاندا توسط گروهی موسوم به «ضایعات» (Waste) مستقر در جنوب شرقی آسیا، انجام شد. بانک مرکزی اوگاندا حدود ۳۷ میلیارد شیلینگ از مبلغ سرقت رفته را بازیابی کرده است. طبق گزارش این نشریه، پلیس و دفتر حسابرسی کل در حال بررسی این حادثه هستند. بر اساس گزارش بلومبرگ، روزنامه دیلی میرور، در گزارش جداگانه ای، نوشت: مبلغ مسروقه، ۴۷.۸ میلیارد شیلینگ بوده و این پول در سپتامبر، به دو حساب در ژاپن و انگلیس انتقال یافته است. این روزنامه اعلام کرد این کلاهبرداری یک «کار داخلی» بوده و چندین کارمند بانک مرکزی و وزارت دارایی مورد بازجویی قرار گرفته اند. انتهای پیام -
حمله هکرهای چینی به شرکت ارتباطاتی آمریکایی
Warning: Undefined array key "key_ray" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Undefined array key "key_ray_red" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 133
به گزارش پایگاه خبری خبرآنی به نقل از رویترز، هکرها به یک آژانس اطلاعاتی چینی مرتبط هستند و توانستند به عنوان بخشی از یک کمپین چندماهه به «تی موبایل» نفوذ و درباره ارتباطات موبایل هدفهای خود جاسوسی کنند. وال استریت ژورنال که این حمله را انجام داده، اعلام نکرده چه زمان حمله سایبری مذکور رخ داده است. سخنگوی شرکت در این باره گفت: تی موبایل به دقت این حمله در گستره صنعت را رصد می کند. در حال حاضر سیستم های موبایل و دادهها به هیچ وجه تحت تاثیر این حمله قرار نگرفته اند و ما هیچ شواهدی از نشتی اطلاعات مشتریان نداریم. هنوز مشخص نیست چه اطلاعاتی از تماس ها و سوابق ارتباطات مشتریان سرقت شده است. اف بی آی و ناظر سایبری آمریکا (CISA) اعلام کردند هکرهای وابسته به چین پس از نفوذ به تعداد نامشخصی از شرکت های مخابراتی، داده های نظارتی در نظر گرفته شده برای سازمان های مجری قانون آمریکا را رهگیری کرده...
Warning: Undefined array key "term" in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 28
Warning: Attempt to read property "value" on null in /home/jbcmyqss/domains/khabaraani.ir/public_html/include/smarty/sysplugins/smarty_internal_templatebase.php(157) : eval()'d code on line 28
دوستان ما